Zgodność z KSC w sześciu etapach
Od 3 kwietnia 2026 r. obowiązuje nowe brzmienie ustawy o krajowym systemie cyberbezpieczeństwa. Status podmiotu kluczowego albo ważnego ustalasz sam, bez czekania na decyzję organu. Pełne obowiązki większość organizacji musi spełnić do 3 kwietnia 2027 r., a kary można nakładać od 3 kwietnia 2028 r. Ten poradnik prowadzi od kwalifikacji, przez ocenę luk i wdrożenie, do dowodów, które pokażesz audytorowi.
- Objętość
- 72 stron, PDF
- Stan prawny
- 30.09.2026
- Autor
- Bartosz Machnik
Dlaczego warto go mieć pod ręką
Status ustalasz sam
Nie czekasz na decyzję organu, bo co do zasady status wynika wprost z ustawy. Test K1-K10 przeprowadza przez kwalifikację pytanie po pytaniu.
Każdy termin ma swój przepis
Przy każdym obowiązku, terminie i karze podajemy podstawę prawną. Łatwo ją sprawdzić samemu albo przekazać prawnikowi.
Gotowe do pracy, nie do półki
Rozdziały 5-14 mają ten sam układ: tabelę „Sprawdź”, listę „Co zrobić” i listę „Błędy, które widzimy”. Da się z nich od razu zrobić plan dla zespołu.
Czego się dowiesz
Czy ustawa Cię obejmuje
s. 11-16Test kwalifikacji K1-K10, najczęstsze wyniki i przypadki graniczne, np. grupy kapitałowe. Do tego różnice między podmiotem kluczowym a ważnym w nadzorze, audycie i karach.
Które terminy już biegną
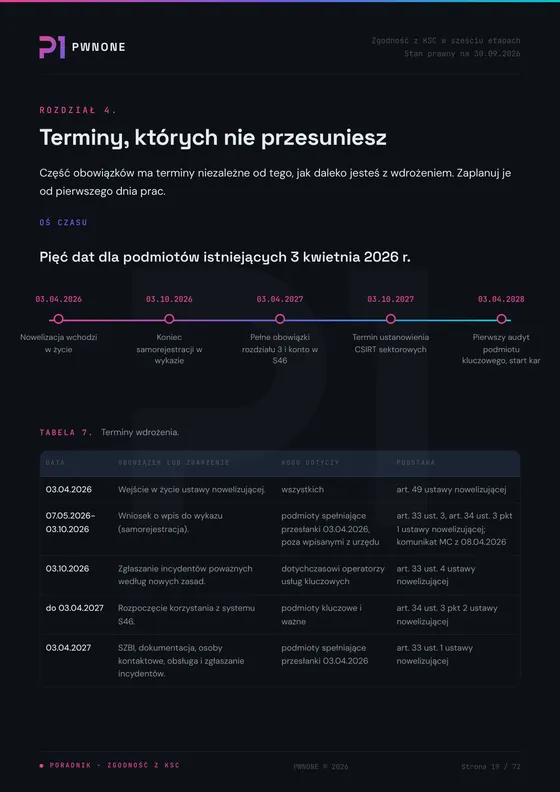
s. 19-20Oś czasu z pięcioma datami dla podmiotów istniejących 3 kwietnia 2026 r. i osobne terminy dla podmiotów, które spełnią przesłanki później.
Jak rozłożyć wdrożenie na etapy
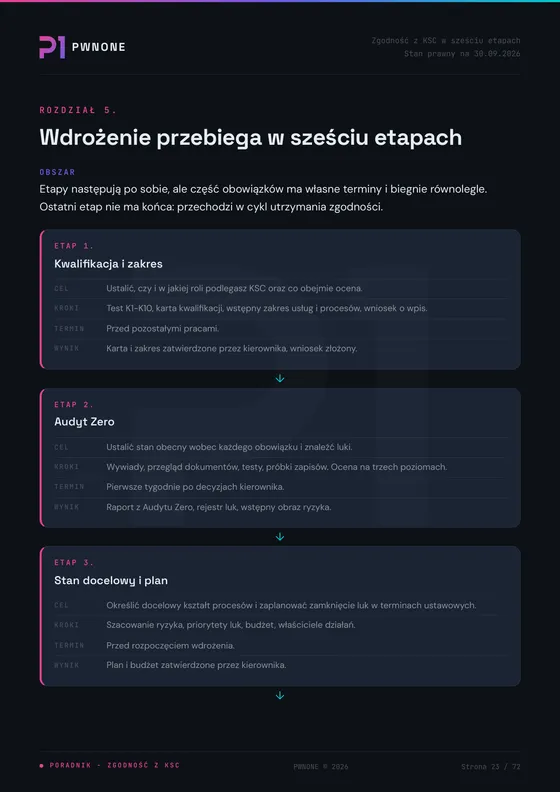
s. 23-25Sześć etapów z celem, krokami, terminem i wynikiem oraz przykładowy harmonogram od października 2026 r. do I kwartału 2028 r.
Jak ocenić punkt wyjścia
s. 28-29Audyt Zero, czyli ocena dowodów zamiast deklaracji: trzy poziomy oceny z typowymi dowodami i pięciostopniowa skala zgodności.
Co zrobić przy incydencie
s. 50-53Wczesne ostrzeżenie do 24 godzin i zgłoszenie do 72 godzin od wykrycia, sprawozdanie końcowe w miesiąc od zgłoszenia. Odrębne zasady mają m.in. dostawcy usług zaufania i podmioty ważne publiczne.
Za co i od kiedy grożą kary
s. 62-63Podmiotowi kluczowemu do 10 mln euro albo 2% przychodów (liczy się wyższa kwota), kierownikowi do 300% wynagrodzenia. Kary pieniężne można nakładać od 3 kwietnia 2028 r., nadzór działa już teraz.
Zajrzyj do środka
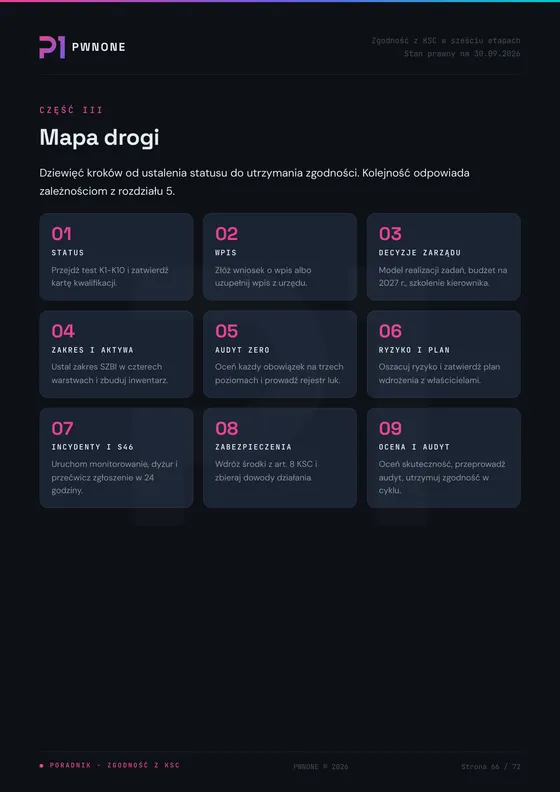
Trzy z 72 stron. Tabele, osie czasu i listy kontrolne zamiast ściany tekstu.
Dla kogo jest ten poradnik
- Zarząd i kierownik podmiotuOdpowiadasz za cyberbezpieczeństwo osobiście, także wtedy, gdy delegujesz zadania (art. 8c).
- Koordynator wdrożenia KSCDostajesz kolejność działań, przykładowy harmonogram i listę zadań w każdym obszarze.
- Właściciele procesów i systemówWiesz, które obowiązki spadną na Twój obszar i jak wykazać, że je wykonujesz.
- Audytorzy wewnętrzniMasz trzy poziomy oceny z typowymi dowodami i skalę ocen do Audytu Zero, a do tego tabele „Sprawdź” dla dziesięciu obszarów.
Pytania i odpowiedzi
Czy ebook jest płatny?
Nie. Podajesz adres e-mail i od razu pobierasz PDF.
Co dzieje się z moim adresem e-mail?
Zapisujemy go razem z nazwą pobranego ebooka. Newsletter wysyłamy tylko wtedy, gdy zaznaczysz zgodę i potwierdzisz ją w mailu. Szczegóły są w polityce prywatności.
Na jaki stan prawny jest napisany?
Na 30 września 2026 r. Akty wykonawcze wciąż się zmieniają, więc przed ważną decyzją sprawdź, czy termin, na którym się opierasz, się nie przesunął.
Czy są w nim szablony dokumentów?
Nie. Poradnik mówi, co ustalić, zrobić i udokumentować. Nie zawiera gotowych polityk, wzorów umów ani konfiguracji.
Czy to porada prawna?
Nie. Poradnik porządkuje obowiązki i kolejność działań. Przypadki graniczne warto skonsultować z prawnikiem albo audytorem.
Wolisz przejść to z audytorem?
Umów 30-minutową konsultację. Sprawdzimy z Tobą status organizacji, terminy i najważniejsze luki.