
Błędy w kontroli dostępu rzadko rzucają się w oczy przy czytaniu kodu. Zwykle sprowadzają się do jednego warunku, który sprawdza prawie to, co trzeba, bo zamiast pytać o typ grupy, pyta o jej nazwę.
Ta podatność siedziała w mwdb-core, otwartoźródłowej bazie próbek złośliwego oprogramowania rozwijanej przez CERT Polska, w wersji 2.20.0. Znaleźliśmy ją metodą white-box, czyli czytając publiczne repozytorium. DA1MON potrzebował na to około pięciu minut. Potem poszedł dowód na działającej instancji, zgłoszenie do programu bug bounty i odpowiedź: duplikat. Tak samo jak przy dns.pl zdecydowało to, że ruszyliśmy za późno.
TL;DR - Najważniejsze wnioski
- Co robi ten endpoint
- Warunek, który sprawdzał nazwę zamiast typu
- Dowód na działającej instancji
- Ocena ryzyka
Co robi ten endpoint
W mwdb-core każdy zalogowany użytkownik ma profil. Pod profilem kryje się login, adres e-mail, czas rejestracji i czas ostatniego logowania. Endpoint API, który ten profil zwraca, przyjmuje login w ścieżce.
Zabezpieczenie było dokładnie jedno: dekorator wymagający uwierzytelnienia. Endpoint nie sprawdzał ani capability w rodzaju manage_users, ani roli użytkownika, więc samo zalogowanie wystarczało, żeby zaczął pracować.
Dalej kod rozdziela dwie ścieżki. Konto z uprawnieniem do zarządzania użytkownikami czyta dowolny profil i to jest w porządku, bo tak ma działać administrator. Konto bez tego uprawnienia miało widzieć tylko osoby, z którymi dzieli grupę roboczą. I właśnie ten drugi warunek był napisany źle.
Warunek, który sprawdzał nazwę zamiast typu
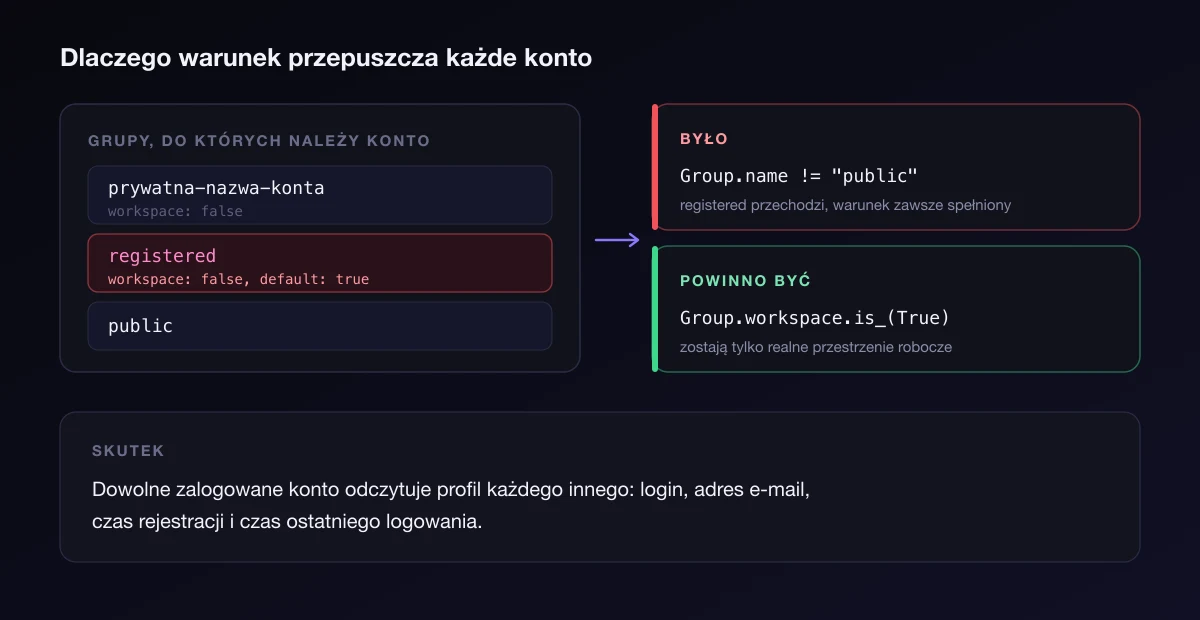
Grupy w mwdb mają flagę mówiącą, czy są przestrzenią roboczą. Grupa robocza to miejsce, w którym ludzie faktycznie pracują razem i wiedzą o swoim istnieniu. Obok nich istnieją grupy techniczne, do których system dopisuje konta automatycznie.
Gałąź dla konta bez uprawnień administracyjnych filtrowała grupy po nazwie: pomijała grupę o nazwie „public” i sprawdzała, czy obie osoby są w tej samej grupie. Problem w tym, że każde konto w systemie należy też do domyślnej grupy zrzeszającej wszystkich zarejestrowanych. Ta grupa nie jest przestrzenią roboczą, ale nazywa się inaczej niż „public”, więc przechodziła przez filtr.
Co ciekawe, poprawny wzorzec jest w tym samym projekcie używany w innych miejscach, a komentarz przy definicji modelu grupy mówi wprost, że tylko grupy robocze powinny pozwalać listować pozostałych członków. Czyli intencja była dobrze opisana, tylko ten jeden warunek się od niej oderwał.
Dlaczego to klasyka
Broken Access Control stoi na pierwszym miejscu OWASP Top 10 od 2021 roku. W kodzie zwykle wygląda jak zwyczajny warunek napisany w pośpiechu, którego potem nikt nie sprawdził pod kątem tego, czy faktycznie ogranicza dostęp.
Dowód na działającej instancji
Z analizy kodu wynikała na razie tylko hipoteza. Dowód zrobiliśmy na koncie o najniższych uprawnieniach, założonym normalną ścieżką rejestracji i zatwierdzonym przez administratora. Konto nie miało uprawnień do zarządzania użytkownikami ani dostępu do wszystkich obiektów.
Z takiego konta, mając sam login celu, wystarczyło jedno żądanie GET z tokenem API, żeby dostać w odpowiedzi adres e-mail, datę rejestracji i czas ostatniego logowania.
Odpowiedzi potwierdziły dwie rzeczy. Po pierwsze, dostęp obejmował każde zarejestrowane konto, także osoby spoza organizacji prowadzącej serwis, czyli adresy prywatne i firmowe innych podmiotów. Po drugie, endpoint pozwalał sprawdzać, które loginy istnieją: dla istniejącego konta zwracał kod 200, dla nieistniejącego 404.
Konkretnych loginów i adresów nie publikujemy, bo trafiły do zgłoszenia dla właściciela systemu.
Od loginu do osoby
Wyciekał nie tylko adres e-mail. Mając nick z publicznego kanału społeczności albo z CTF-a, atakujący dostaje prywatny adres tej osoby i godziny jej aktywności. Takie dane wystarczą do ukierunkowanego phishingu i do korelowania tożsamości między serwisami.
Ocena ryzyka
Wstępnie oceniliśmy to na 5.3 w skali CVSS 4.0, czyli średnie. Ocena jest niższa, niż mogłoby się wydawać, bo atakujący musi mieć jakiekolwiek konto, i wyższa, niż sugeruje samo słowo „profil”, bo wyciekają dane osobowe osób spoza organizacji.
Wektor: CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:L/VI:N/VA:N/SC:N/SI:N/SA:N. Wymagane niskie uprawnienia, brak interakcji ofiary, wpływ tylko na poufność.
- Masowy odczyt adresów e-mail: wystarczy lista loginów, a tę da się zbudować z publicznych źródeł albo zgadnąć.
- Deanonimizacja uczestników, bo serwis zrzesza analityków z różnych organizacji.
- Enumeracja kont po różnicy między odpowiedzią 200 a 404.
- Wyciek danych poza organizację prowadzącą serwis, do innych podmiotów.
Jak to naprawić i jak nie dopuścić do powtórki
Sama poprawka jest jednolinijkowa: filtrować po fladze przestrzeni roboczej zamiast po nazwie grupy. Ciekawsze jest to, co trzeba zrobić, żeby taki warunek nie wrócił za pół roku w innym endpoincie.
- Jedna funkcja zamiast powtarzanego warunku. Jeśli reguła „widzisz tych, z którymi dzielisz przestrzeń roboczą” jest zapisana w kilku miejscach, to prędzej czy później jedno z nich się rozjedzie. Wyciągnij ją do jednej funkcji i wołaj tylko ją.
- Test, który sprawdza odmowę. Testy zwykle sprawdzają, że uprawniony użytkownik coś widzi. Brakuje tego drugiego: że nieuprawniony dostaje 403 albo 404. Dla każdego endpointu zwracającego cudze dane powinien istnieć test z kontem bez uprawnień.
- Nie opieraj uprawnień na nazwach. Nazwę grupy można zmienić, a nową grupę dodać w każdej chwili. Uprawnienie powinno wynikać z typu obiektu albo z flagi, bo tylko one są częścią modelu danych.
- Oddziel dane techniczne od kontaktowych. Endpoint profilu dla innych użytkowników nie musi zwracać adresu e-mail ani czasu ostatniego logowania. Im mniej pól w odpowiedzi, tym mniej danych wycieknie przy następnym błędzie.
Przegląd kodu nie wyłapie tego sam
Warunek z błędem wyglądał rozsądnie i przeszedł review. Wyłapuje go dopiero zderzenie kodu z danymi produkcyjnymi: ile jest grup, które z nich są domyślne i kto do nich należy. Dlatego analiza kodu i test na działającej instancji powinny iść razem.
Co w takim teście da się przyspieszyć, a czego nie
Ten przypadek dobrze pokazuje, która część pracy zyskuje na roju agentów, a która nie.
Przeczytanie zasobów projektu, znalezienie endpointów bez wymaganej capability i porównanie ich z wzorcem używanym w innych miejscach to praca, w której rój jest szybki, bo przegląda wiele plików równolegle. Dojście do hipotezy zajęło około pięciu minut.
Reszta poszła normalnym tempem: założenie konta, czekanie na jego zatwierdzenie, przygotowanie dowodu, zamaskowanie danych osób, których sprawa nie dotyczy, i opisanie wszystkiego tak, żeby odbiorca mógł to odtworzyć u siebie. Tej części nie da się przyspieszyć i to ona decyduje, czy zgłoszenie jest coś warte.
Zgłoszenie wróciło jako duplikat. Mierzymy jednak czas dojścia do potwierdzonego znaleziska, więc wynik i tak jest dla nas użyteczny.
Podsumowanie
W mwdb-core 2.20.0 endpoint zwracający profil użytkownika wymagał wyłącznie zalogowania. Gałąź dla kont bez uprawnień administracyjnych miała ograniczać widoczność do wspólnej przestrzeni roboczej, ale filtrowała grupy po nazwie zamiast po fladze typu. Domyślna grupa zrzeszająca wszystkich zarejestrowanych przechodziła przez ten filtr, więc dowolne konto odczytywało e-mail, czas rejestracji i czas ostatniego logowania każdego innego użytkownika, także z innych organizacji. Hipoteza powstała z lektury publicznego repozytorium w około pięć minut, a potwierdziliśmy ją na działającej instancji z konta o najniższych uprawnieniach.
Najczęstsze pytania
Czym jest Broken Access Control?
To sytuacja, w której system sprawdza, kim jesteś, ale nie sprawdza poprawnie, co wolno ci zobaczyć albo zrobić. W tym przypadku endpoint wymagał zalogowania i na tym kończył weryfikację, bo warunek ograniczający widoczność do wspólnej grupy roboczej był napisany tak, że spełniało go każde konto. OWASP stawia tę kategorię na pierwszym miejscu swojej listy od 2021 roku.
Dlaczego wyciek samego adresu e-mail to problem?
Bo rzadko wycieka sam adres. Tutaj razem z nim szedł login, czas rejestracji i czas ostatniego logowania, a serwis zrzesza analityków z różnych organizacji. Mając nick z publicznego kanału, można dopasować do niego prywatny adres i godziny aktywności. To materiał pod ukierunkowany phishing i pod łączenie tożsamości między serwisami, a przy danych osobowych wchodzi też RODO.
Jak sprawdzić, czy mam podobny błąd u siebie?
Wypisz wszystkie endpointy zwracające dane innego użytkownika i dla każdego odpowiedz na dwa pytania: jakie uprawnienie jest wymagane oprócz zalogowania i po czym kod rozpoznaje, że obaj użytkownicy mają prawo się widzieć. Jeśli ta druga odpowiedź brzmi „po nazwie grupy” albo „po tym, że istnieje jakieś wspólne powiązanie”, sprawdź to na danych produkcyjnych. Potem dopisz test, w którym konto bez uprawnień dostaje odmowę.
Czy analiza kodu wystarczy, żeby zgłosić podatność?
Nie. Kod mówi, że warunek jest za słaby, ale dopiero dane mówią, czy w praktyce da się przez niego przejść. Tutaj kluczowe było to, że w systemie istnieje domyślna grupa łącząca wszystkie konta. Dlatego hipotezę z repozytorium potwierdziliśmy żądaniem z konta o najniższych uprawnieniach na działającej instancji, a dopiero potem wysłaliśmy zgłoszenie.
Co to znaczy, że zgłoszenie było duplikatem?
Że ktoś opisał tę samą podatność wcześniej. W programach bug bounty punkty dostaje pierwsze zgłoszenie, niezależnie od tego, czy kolejne są dokładniejsze. Dla nas liczył się inny wynik: ile czasu zajmuje dojście od publicznego repozytorium do potwierdzonej hipotezy. Wyszło około pięciu minut.
Bibliografia
Opis kategorii, która od 2021 roku otwiera listę OWASP Top 10, wraz z typowymi wzorcami błędów w kontroli dostępu.
Klasyfikacja błędów, w których identyfikator przekazany przez użytkownika decyduje o dostępie do cudzych danych.
Otwartoźródłowa baza próbek złośliwego oprogramowania rozwijana przez CERT Polska. Analiza dotyczyła wersji 2.20.0.
Kalkulator, w którym policzyliśmy wstępną ocenę zgłoszenia.
Opis roju agentów, który prowadził rekonesans w tym zgłoszeniu, i tego, w którym miejscu procesu pracuje człowiek.