
Rekonesans zajmuje w teście najwięcej czasu eksperta. Polega na czytaniu publicznych plików JavaScript aplikacji, szukaniu miejsc, w których dane użytkownika wchodzą do kodu, i sprawdzaniu, co się z nimi dzieje dalej. DA1MON wykonuje tę samą pracę, tylko równolegle na wielu ścieżkach naraz.
Na dns.pl, czyli stronie Krajowego Rejestru Domen .pl prowadzonego przez NASK, od uruchomienia roju do działającego dowodu wykonania kodu minęło około pięciu minut. Zgłoszenie poszło do programu bug bounty i wróciło jako duplikat, bo ktoś opisał tę samą podatność wcześniej. Zaczęliśmy po prostu za późno. Sama ścieżka jest na tyle ciekawa, że warto ją pokazać, bo nie chodzi o zwykłe odbicie parametru w HTML-u, tylko o wstrzyknięcie do kompilatora szablonów.
TL;DR - Najważniejsze wnioski
- Punkt wejścia: jeden parametr w wyszukiwarce
- Strona wyświetliła „da1mon49”
- Dlaczego fraza w ogóle trafia do kompilatora
- Od policzonego mnożenia do wykonania kodu
Punkt wejścia: jeden parametr w wyszukiwarce
Strona wyników wyszukiwania to aplikacja kliencka napisana w Vue 3, czyli klasyczna jednostronicowa SPA. Szukana fraza siedzi w parametrze GET i wraca na stronę w nagłówku wyników.
Odbicie działało pod trzema adresami: /search-results, /search-results/{n} oraz wersją angielską /en/search-results. Wszystkie trzy korzystają z tego samego mechanizmu renderowania.
Pierwszy test jest zawsze ten sam i nie robi nic złego. Zamiast szukać znaku mniejszości, który w nowoczesnym froncie prawie zawsze jest zakodowany, sprawdzamy, czy aplikacja nie policzy za nas prostego działania:
Strona wyświetliła „da1mon49”
Strona wyrenderowała nagłówek z wynikiem mnożenia, a surowego ciągu z wąsami nie było już nigdzie w drzewie dokumentu. To znaczy, że fraza nie jest tekstem na stronie, tylko częścią szablonu, który przeglądarka dopiero kompiluje. Klasa podatności nazywa się Client-Side Template Injection.
Marker da1mon w payloadzie to nasz znacznik z metodyki DA1MON-RECON. Dzięki niemu na zrzutach widać od razu, która część tekstu pochodzi od nas, a która ze strony.
CSTI, czyli szablon zamiast tekstu
Przy zwykłym XSS-ie wstrzykujesz znaczniki HTML i liczysz na to, że serwer ich nie zakoduje. Przy CSTI nie potrzebujesz żadnego znacznika. Wystarczy składnia szablonu, którą framework sam zinterpretuje po stronie przeglądarki. Filtry nastawione na znaki specjalne HTML tego nie widzą.
Dlaczego fraza w ogóle trafia do kompilatora
Przyczyna składa się z dwóch rzeczy, z których każda z osobna wygląda niewinnie.
Pierwsza to warstwa tłumaczeń. Funkcja podstawiająca wartości w ciągach tłumaczeń wstawia frazę w miejsce placeholdera bez żadnego kodowania. Jedyne, co robi po drodze, to podwaja znak dolara. Czyli tekst od użytkownika wchodzi do ciągu tłumaczenia dokładnie taki, jaki był.
Druga to sposób, w jaki aplikacja renderuje ten ciąg. Zamiast wstawić go jako tekst, oddaje go runtime'owemu kompilatorowi szablonów Vue 3. Kompilator buduje z niego funkcję renderującą i wykonuje ją. Od tego momentu wszystko, co stoi w podwójnych wąsach, framework liczy jako wyrażenie JavaScript.
Od policzonego mnożenia do wykonania kodu
Policzone 7*7 nie jest jeszcze dowodem wykonania kodu. Vue renderuje wyrażenia w proxy, które zasłania gołe obiekty globalne: odwołanie do window czy document zwraca tam nic. Przez chwilę wygląda to jak bezpieczna piaskownica, ale nią nie jest.
Vue 3 nie sanityzuje wyrażeń szablonowych, bo z założenia szablon pisze programista. Wystarczy więc sięgnąć po konstruktor dowolnego obiektu, a przez niego po konstruktor funkcji. Ciało tak zbudowanej funkcji wykonuje się już w zasięgu globalnym, gdzie wszystkie prawdziwe obiekty są na miejscu.
Schemat jest znany od lat i w skrócie wygląda tak: [].constructor.constructor('kod')(). Pierwsze odwołanie daje konstruktor tablicy, drugie konstruktor funkcji, wywołanie uruchamia podany kod.
Dowodem wykonania było otwarcie natywnego okna drukowania w kontekście dns.pl. Tego okna nie da się wywołać inaczej niż przez uruchomienie kodu w przeglądarce, więc nie ma wątpliwości, że aplikacja zrobiła coś więcej niż policzenie wyrażenia. Dwa pomocnicze payloady potwierdziły zasięg: jeden zwrócił liczbę z instrukcji return, drugi typ obiektu globalnego. Oba wyniki wylądowały w nagłówku strony obok naszego markera.
Celowo nie podajemy gotowego payloadu
Pełny ciąg znaków, który przeszedł przez filtr, zostaje w zgłoszeniu dla właściciela systemu. Opisany wyżej mechanizm wystarczy, żeby zrozumieć problem i sprawdzić własną aplikację, a jednocześnie nie pozwala nikomu powtórzyć ataku na cudzym systemie.
Nagłówek CSP, który nie obowiązuje
Przy takim błędzie zostaje jeszcze jedna linia obrony: Content Security Policy. Dobrze ustawiona polityka nie pozwala uruchomić kodu zbudowanego z napisu, więc cała sztuczka z konstruktorem funkcji kończy się błędem w konsoli.
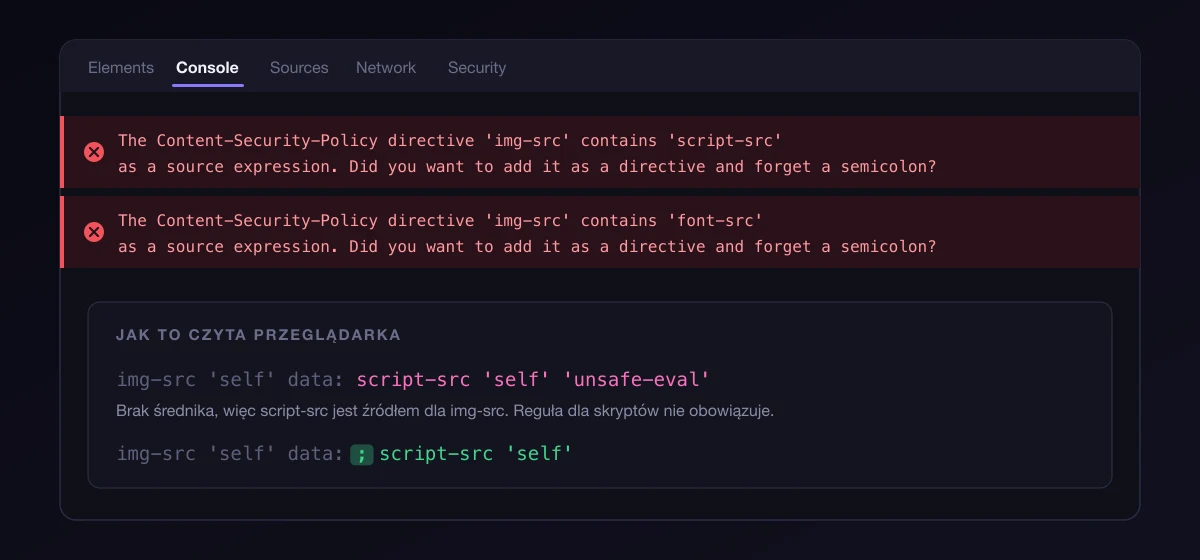
Tutaj nagłówek CSP istniał, tylko był źle sklejony. Brakowało średników rozdzielających dyrektywy, więc przeglądarka potraktowała nazwę jednej dyrektywy jako źródło poprzedniej. W efekcie reguła dotycząca skryptów w ogóle nie obowiązywała, a ponieważ nie było też dyrektywy domyślnej, nic nie blokowało budowania funkcji z tekstu.
Najciekawsze jest to, że przeglądarka sama o tym mówi. W konsoli widać ostrzeżenie w stylu: „'img-src' contains 'script-src' as a source expression. Did you want to add it as a directive and forget a semicolon?”. Komunikat był dostępny dla każdego, kto otworzył narzędzia deweloperskie na tej stronie.
Przed aplikacją pracował jeszcze WAF, który wycinał typowe sygnatury: alert, document.domain, fetch i kilka innych. Taki filtr łagodzi skutki, ale nie usuwa przyczyny. Rozbicie nazwy metody na dwa kawałki sklejane w locie wystarczyło, żeby sygnatura przestała pasować, a wywołanie okna drukowania w ogóle nie było na liście.
Sprawdź swój CSP maszynowo
Literówka w nagłówku CSP nie wywala strony i nie zostawia śladu w logach aplikacji. Polityka po prostu po cichu przestaje działać. Wrzuć sprawdzanie nagłówka do CI albo do monitoringu, zamiast ufać temu, że raz dobrze wklejony ciąg znaków taki zostanie.
Co to znaczy dla właściciela takiego serwisu
Wykonanie dowolnego kodu w kontekście zaufanej domeny niesie zawsze te same konsekwencje, a ich waga zależy od tego, czyja to domena.
Ofiara musi kliknąć w przygotowany link, bo payload żyje tylko w tym jednym adresie. Po kliknięciu kod działa z uprawnieniami jej sesji.
Wstępna ocena w CVSS 4.0 to wektor CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:A/VC:H/VI:L/VA:N/SC:L/SI:L/SA:N: zdalnie, bez uprawnień, z interakcją ofiary. Ostateczny scoring należy do analityka po stronie programu.
- Odczyt danych sesyjnych i tokenów, czyli droga do przejęcia konta abonenta albo rejestratora.
- Akcje w panelu zarządzania domenami wykonane w imieniu zalogowanej osoby.
- Phishing serwowany z adresu, któremu użytkownik ufa, bo to adres krajowego rejestru domen.
Jak się tego pozbyć
Naprawa składa się z czterech kroków i żaden nie wymaga nietypowych rozwiązań.
- Nie kompiluj danych użytkownika jako szablonu. To jest właściwa poprawka. Tekst od użytkownika wstawiaj przez interpolację tekstową albo
textContent, nigdy do ciągu, który potem idzie do kompilatora. - Koduj frazę przed podstawieniem do tłumaczenia. Warstwa tłumaczeń powinna traktować wartości placeholderów jak zwykły tekst do wyświetlenia. Samo podwojenie znaku dolara nie wystarcza.
- Zbuduj aplikację z prekompilowanymi szablonami. Wersja Vue bez runtime'owego kompilatora w ogóle nie ma tej ścieżki, a przy okazji waży mniej.
- Napraw składnię CSP i dołóż dyrektywę domyślną. Bez
unsafe-evalbudowanie funkcji z napisu przestaje działać, nawet jeśli wstrzyknięcie zostanie.
Kolejność ma znaczenie
CSP i WAF to warstwy dodatkowe, które nie zastępują poprawki w kodzie. Jeśli naprawisz tylko nagłówek, podatność nadal tam jest i czeka na pierwszą przeglądarkę, która zinterpretuje politykę inaczej, albo na pierwszą zmianę konfiguracji.
Dlaczego rój to znalazł tak szybko
Nie było w tym nic odkrywczego. Cała robota polegała na przeczytaniu plików, które serwer i tak wysyła każdemu odwiedzającemu, i połączeniu czterech faktów: że tłumaczenia nie kodują wartości, że ciąg tłumaczenia idzie do kompilatora, że proxy Vue da się obejść konstruktorem i że CSP jest źle sklejony.
Człowiek robi to samo, tylko dłużej, bo pliki bywają zminifikowane i trzeba je czytać po kolei. DA1MON przegląda je równolegle i od razu buduje graf faktów, na którym stawia hipotezy. Potwierdzenie i tak zrobił pentester, ręcznie, w prawdziwej przeglądarce. Tak to u nas działa niezależnie od tego, czy cel jest nasz, czy z programu bug bounty: żadne znalezisko nie idzie dalej, dopóki człowiek go nie odtworzy.
Podsumowanie
Fraza z parametru wyszukiwarki na dns.pl trafiała bez kodowania do ciągu tłumaczenia, a ten ciąg był kompilowany po stronie przeglądarki przez runtime'owy kompilator Vue 3. To wystarczyło, żeby wyrażenie w składni szablonu wykonało się jako JavaScript w kontekście zaufanej domeny. Nagłówek CSP, który mógł to zatrzymać, nie działał przez brakujące średniki, a WAF wycinał tylko znane sygnatury. DA1MON przeszedł drogę od pierwszego żądania do dowodu wykonania kodu w około pięć minut, a zgłoszenie wróciło jako duplikat, bo ruszyliśmy za późno.
Najczęstsze pytania
Czym CSTI różni się od zwykłego XSS-a?
Przy XSS-ie wstrzykujesz kod HTML lub JavaScript i liczysz na to, że przeglądarka go wykona. Przy Client-Side Template Injection wstrzykujesz składnię szablonu frameworka, a kod wykonuje za ciebie sam framework, gdy kompiluje szablon w przeglądarce. Nie potrzebujesz znaku mniejszości ani żadnego znacznika, więc filtry nastawione na encje HTML nic nie widzą. W Vue 3 skutek jest taki sam jak przy XSS-ie, bo wyrażenia szablonowe nie są w żaden sposób odizolowane.
Czy proxy w Vue 3 nie jest piaskownicą dla wyrażeń?
Nie. Proxy zasłania gołe obiekty globalne, więc odwołanie do window albo document zwraca nic, ale to tylko utrudnienie, które da się obejść. Dostęp do konstruktora dowolnego obiektu prowadzi do konstruktora funkcji, a ciało takiej funkcji wykonuje się już w zasięgu globalnym. Dokumentacja Vue mówi wprost, że szablony mają pochodzić od programisty i nie wolno kompilować treści od użytkownika.
Czy dobrze ustawiony CSP zatrzymałby ten atak?
W dużej mierze tak. Budowanie funkcji z napisu wymaga zgody na eval, więc polityka bez unsafe-eval przerwałaby wykonanie i zostawiłaby błąd w konsoli. W tym przypadku nagłówek był niepoprawnie sklejony: brakowało średników, więc nazwa jednej dyrektywy została potraktowana jako źródło poprzedniej i reguła dotycząca skryptów w ogóle nie obowiązywała. CSP pozostaje jednak warstwą dodatkową i nie zastępuje poprawki w kodzie.
Dlaczego zgłoszenie zostało uznane za duplikat?
Bo ktoś zgłosił tę samą podatność wcześniej. W programach bug bounty punkty dostaje pierwsze zgłoszenie, niezależnie od jakości opisu. Nasz rekonesans zajął około pięciu minut, tylko uruchomiliśmy go za późno. Dla nas to nadal użyteczny wynik, bo mierzymy czas dojścia do potwierdzonego znaleziska.
Jak sprawdzić, czy mam ten sam problem u siebie?
Poszukaj w kodzie miejsc, w których tekst od użytkownika trafia do czegoś, co kompiluje szablon w przeglądarce. Najczęściej to komunikaty, nagłówki wyników wyszukiwania i warstwa tłumaczeń z placeholderami. Szybki test to wpisanie w parametr wyrażenia z prostym działaniem w składni swojego frameworka i sprawdzenie, czy strona pokaże wynik zamiast samego tekstu. Przy okazji przejrzyj nagłówek CSP pod kątem średników.
Bibliografia
Oficjalna dokumentacja Vue o bezpieczeństwie, w tym jednoznaczne ostrzeżenie, żeby nigdy nie używać treści pochodzącej od użytkownika jako szablonu komponentu.
Opis klasy podatności CSTI, mechanizmu wykonania kodu przez silnik szablonów w przeglądarce i typowych miejsc, w których się pojawia.
Kompendium OWASP o atakach XSS: typy, wektory i mechanizmy obrony.
Dokumentacja nagłówka CSP wraz ze składnią dyrektyw i rozdzielającymi je średnikami.
Serwis rejestru domeny .pl prowadzonego przez NASK, którego dotyczyło zgłoszenie.